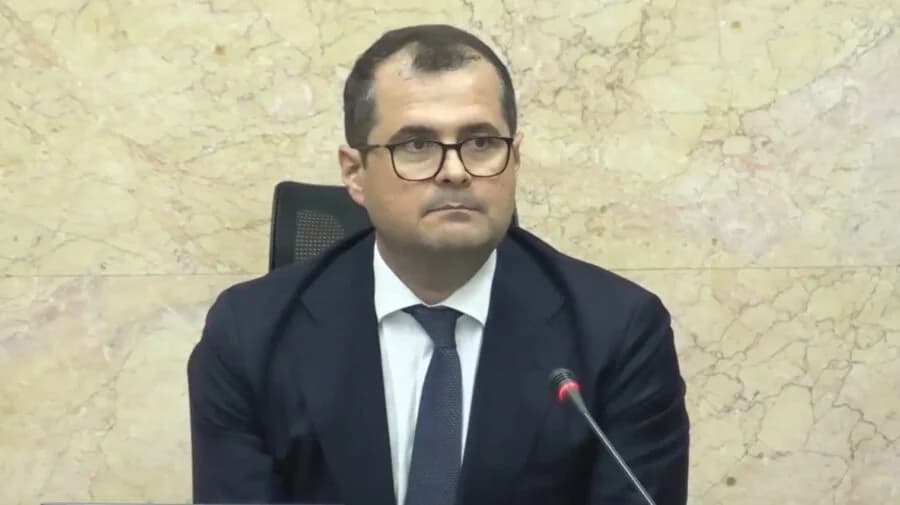
”Am convenit cu doamna Nicoleta Colomeeț, directorul AGE, ca dumneaei să se retragă din funcție și, temporar, ca interimar, va fi numit Artiom Cociu ca director AGE. Îi sunt recunoscător doamnei Colomeeț pentru tot ce a făcut în popularizarea serviciilor electronice. Acum, însă, trebuie să înclinăm un pic mai mult balanța nu atât de mult spre popularizare, dar spre securitatea serviciilor. Și cred că domnul Cociu are exact profilul pentru a stinge aceste incendii”, a declarat premierul.
Vasile Tofan a precizat că schimbarea conducerii AGE face parte dintr-un set mai amplu de măsuri pentru consolidarea securității infrastructurii digitale a statului.
Potrivit șefului Executivului, autoritățile au reușit să oprească extragerea neautorizată a datelor pe 23 octombrie, după care au dispus verificarea a 82 de servicii digitale și deconectarea preventivă a 30 dintre acestea. Noi tentative de atac, înregistrate pe 25 și 27 octombrie, au fost identificate și blocate.
Majoritatea serviciilor vizate au fost remediate, iar repunerea lor în funcțiune se face treptat. Sistemul MPass a fost restabilit, în timp ce unele funcționalități necesită verificări suplimentare. Premierul și-a cerut scuze pentru eventualele indisponibilități ale serviciilor publice și a solicitat înțelegere din partea cetățenilor.
La gestionarea incidentului participă specialiști ai AGE, Serviciului Tehnologia Informației și Securitate Cibernetică (STISC), Agenției pentru Securitate Cibernetică (ASC) și Serviciului de Informații și Securitate (SIS). Autoritățile au apelat și la experți din sectorul privat, inclusiv de la compania Orange Systems, care oferă asistență fără remunerare.
Totodată, Guvernul pregătește măsuri suplimentare pentru consolidarea securității cibernetice. Printre acestea se numără îmbunătățirea coordonării dintre instituțiile responsabile de infrastructura digitală, dezvoltarea unui Centru Național de Securitate Cibernetică în cadrul ASC și introducerea unor mecanisme permanente de audit și identificare automată a vulnerabilităților, inclusiv cu ajutorul inteligenței artificiale.
Premierul a anunțat că a dispus contractarea rapidă a unor soluții suplimentare de protecție, precum Cloudflare și sisteme de tip Web Application Firewall. De asemenea, autoritățile au solicitat sprijinul partenerilor externi pentru obținerea accesului la instrumente avansate de inteligență artificială, care ar putea fi utilizate pentru identificarea vulnerabilităților.
Referindu-se la amploarea incidentului, Vasile Tofan a precizat că, în perioada 19–23 octombrie, sistemele guvernamentale au fost vizate de o serie de atacuri cibernetice care au implicat aproximativ un milion de IDNP-uri. Datele preliminare arată că atacatorii au reușit să extragă informații aferente a circa 750 de mii dintre acestea.
Șeful Executivului a explicat că acest lucru nu înseamnă că au fost sparte 750 de mii de conturi, ci că pentru fiecare dintre IDNP-urile respective a fost extras cel puțin un element de date personale, precum numele, prenumele sau anul nașterii.
Potrivit premierului, atacatorii au exploatat vulnerabilități ale unor servicii digitale și au automatizat extragerea informațiilor, inclusiv cu ajutorul inteligenței artificiale.
Vasile Tofan a avertizat că Republica Moldova ar putea fi ținta unei campanii cibernetice mai ample, în care ar fi implicați inclusiv actori statali străini.
”Nu vorbim doar despre un incident izolat. Avem indicii despre o campanie mai largă, cu implicarea unor actori statali străini. Serviciile competente investighează inclusiv implicarea lor în incidentul recent. Sunt vizate nu doar datele cetățenilor, ci și infrastructura digitală a statului”, a declarat Tofan.
Premierul a menționat că atacuri de amploare au fost înregistrate recent și în alte state, inclusiv Danemarca, Franța și Coreea de Sud, subliniind că amenințările cibernetice afectează inclusiv state cu resurse financiare și tehnologice considerabil mai mari.
Totodată, șeful Guvernului a dat asigurări că datele cardurilor bancare nu au fost compromise, întrucât acestea nu sunt stocate pe serverele Guvernului, ci în sistemele instituțiilor bancare.
Cu toate acestea, Vasile Tofan a avertizat asupra riscului unor tentative de escrocherie în care infractorii ar putea utiliza informațiile extrase pentru a câștiga încrederea victimelor și a obține parole sau coduri de autentificare.
Premierul le-a cerut cetățenilor să manifeste o vigilență sporită în următoarele zile, în special în cazul apelurilor telefonice, mesajelor și linkurilor nesolicitate.